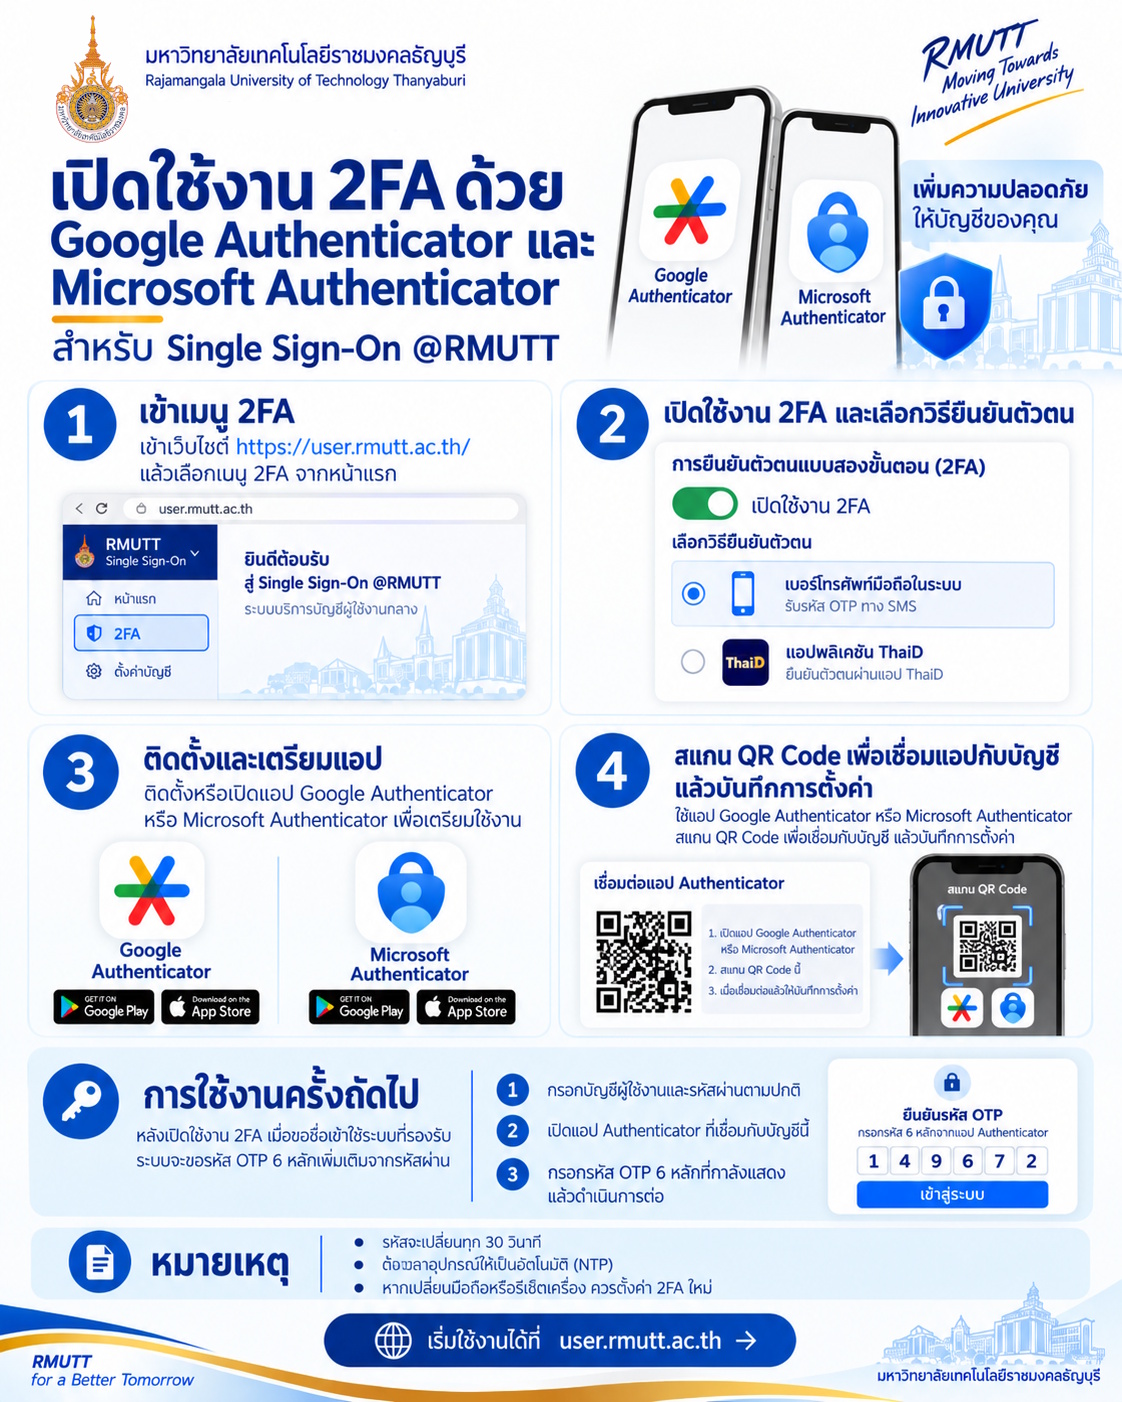
สำนักวิทยบริการฯ ยกระดับความปลอดภัยระบบสารสนเทศ เปิดใช้งานยืนยันตัวตนสองขั้นตอน (2FA) รูปแบบใหม่
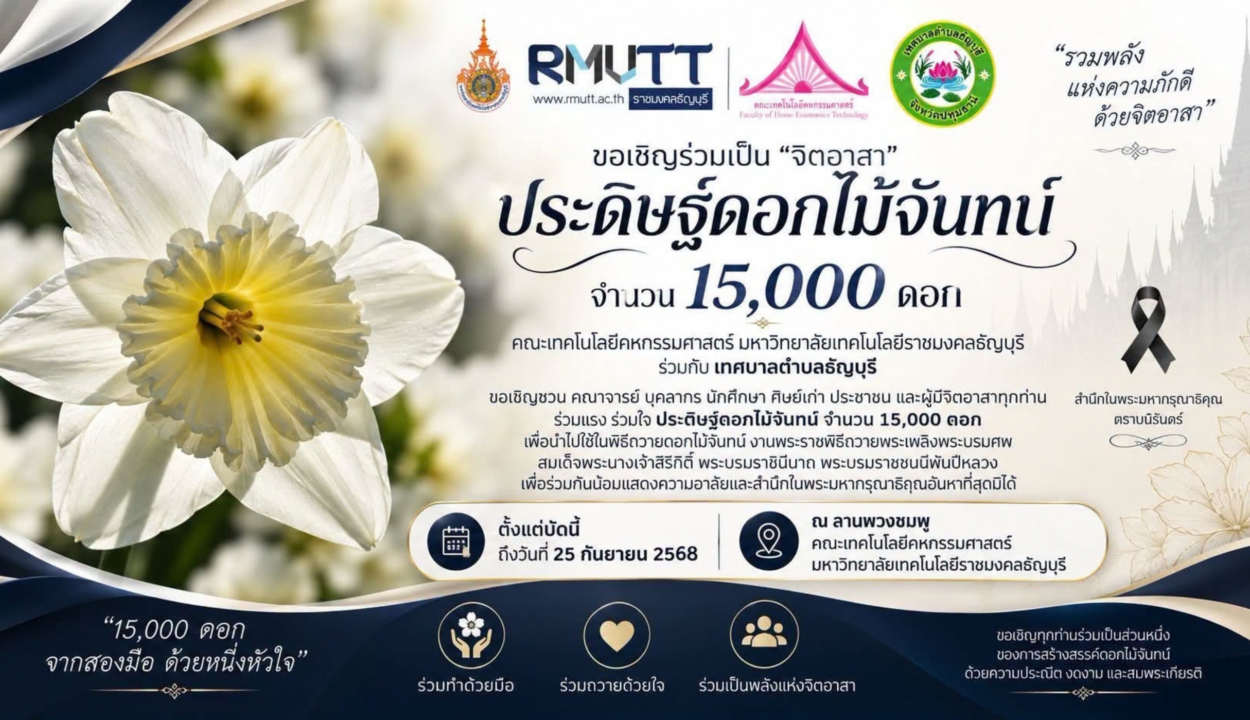
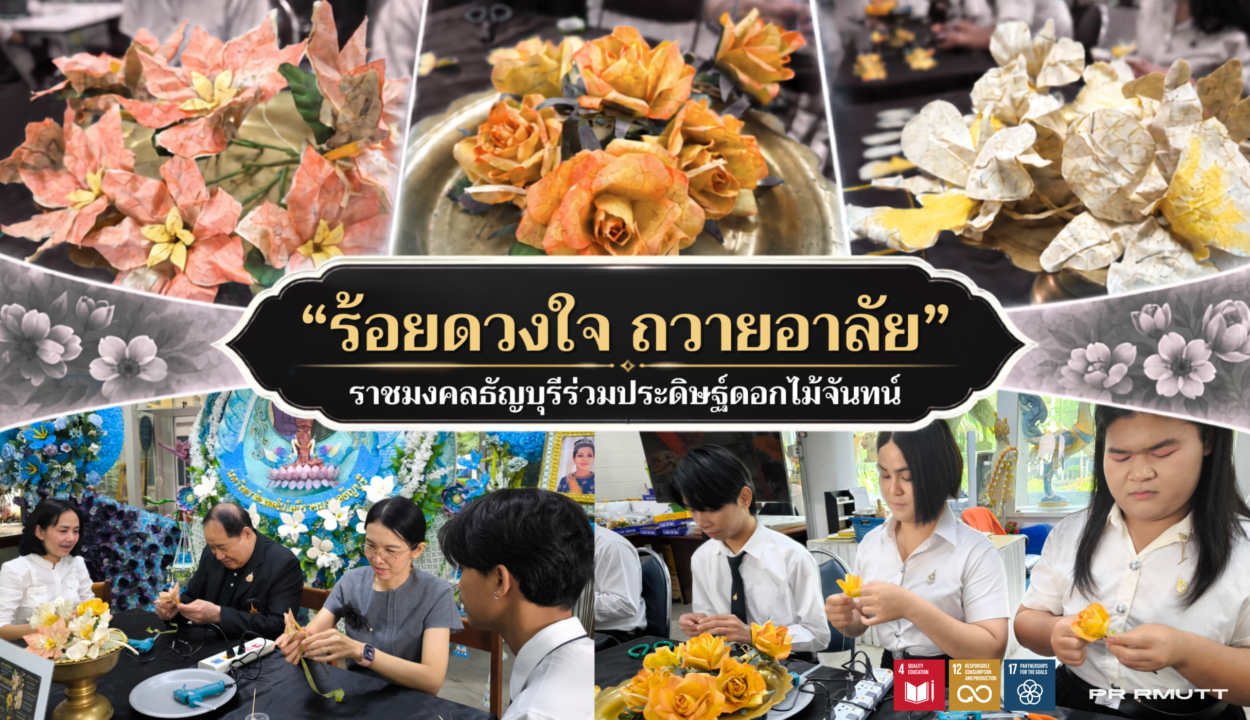
มทร.ธัญบุรี เชิญชวนจิตอาสาร่วมประดิษฐ์ดอกไม้จันทน์ 15,000 ดอก น้อมสำนึกในพระมหากรุณาธิคุณสมเด็จพระบรมราชชนนีพันปีหลวง
23 กันยายน 2026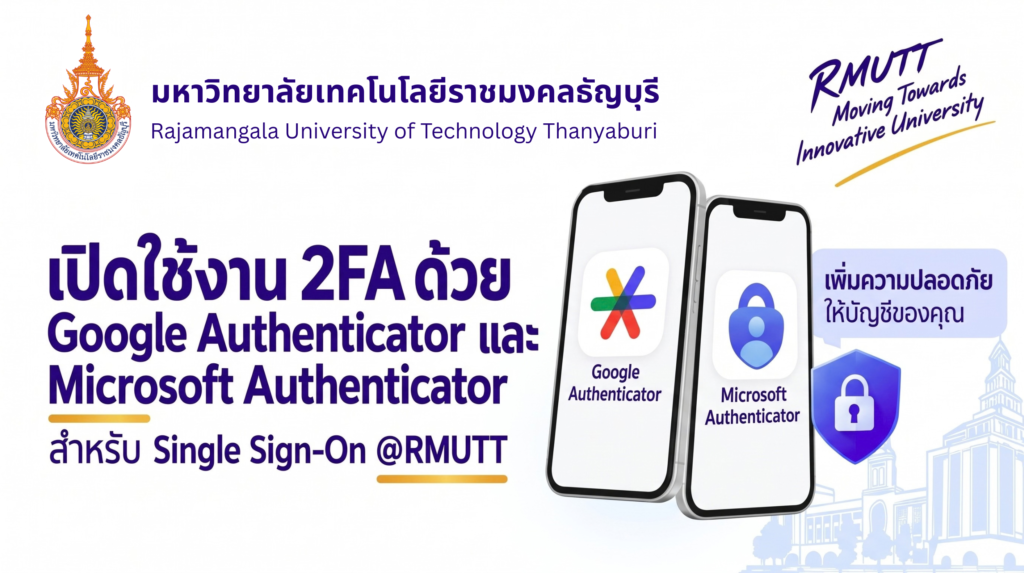
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ ได้ดำเนินการพัฒนาระบบยืนยันตัวตนแบบรวมศูนย์ (Single Sign-On: SSO) และเพิ่มความสามารถในการยืนยันตัวตนสองขั้นตอน (Two-Factor Authentication: 2FA) เพื่อยกระดับความมั่นคงปลอดภัยในการเข้าใช้งานระบบสารสนเทศของมหาวิทยาลัย และลดความเสี่ยงจากการเข้าถึงบัญชีผู้ใช้งานโดยไม่ได้รับอนุญาต เพื่อให้สอดคล้องกับมติคณะรัฐมนตรีเมื่อวันที่ 11 สิงหาคม 2569 ซึ่งเห็นชอบแนวทางการป้องกันข้อมูลส่วนบุคคลรั่วไหลจากเหตุบัญชีผู้ใช้งานสำหรับยืนยันตัวตน (Credential) รั่วไหล ด้วยมาตรการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication: MFA) เพื่อยกระดับมาตรการด้านความมั่นคงปลอดภัยของระบบสารสนเทศภาครัฐ
ในการนี้ สำนักฯ ให้ผู้ใช้งานสามารถเปิดใช้งาน 2FA ในระยะที่ 1 โดยสามารถทดสอบการใช้งานได้ (Optional) ก่อนที่ในระยะถัดไปจะมีการบังคับใช้กับผู้ใช้งานทุกบัญชี ทั้งนี้ เมื่อผู้ใช้งานเปิดใช้งาน 2FA แล้ว การยืนยันตัวตนเพิ่มเติมจะใช้กับ ระบบสารสนเทศที่สำนักวิทยบริการและเทคโนโลยีสารสนเทศพัฒนาขึ้น และเชื่อมต่อผ่านระบบ SSO รูปแบบใหม่ของมหาวิทยาลัย ผู้ใช้งานที่ประสงค์เปิดใช้งาน 2FA สามารถดำเนินการได้ที่เว็บไซต์ https://user.rmutt.ac.th และศึกษาขั้นตอนการเปิดใช้งานจาก คู่มือการเปิดใช้งานระบบยืนยันตัวตนสองขั้นตอน (2FA) ที่แนบมานี้ ทั้งนี้ การดำเนินงานในระยะที่ 1 เป็นส่วนหนึ่งของการเตรียมความพร้อมและยกระดับมาตรการด้านความมั่นคงปลอดภัยของระบบสารสนเทศมหาวิทยาลัย กรณีพบปัญหาในการใช้งาน
สามารถติดต่อได้ที่ งานวิจัยและพัฒนานวัตกรรมดิจิทัล ฝ่ายเทคโนโลยีสารสนเทศ โทรศัพท์ 02 549 3084